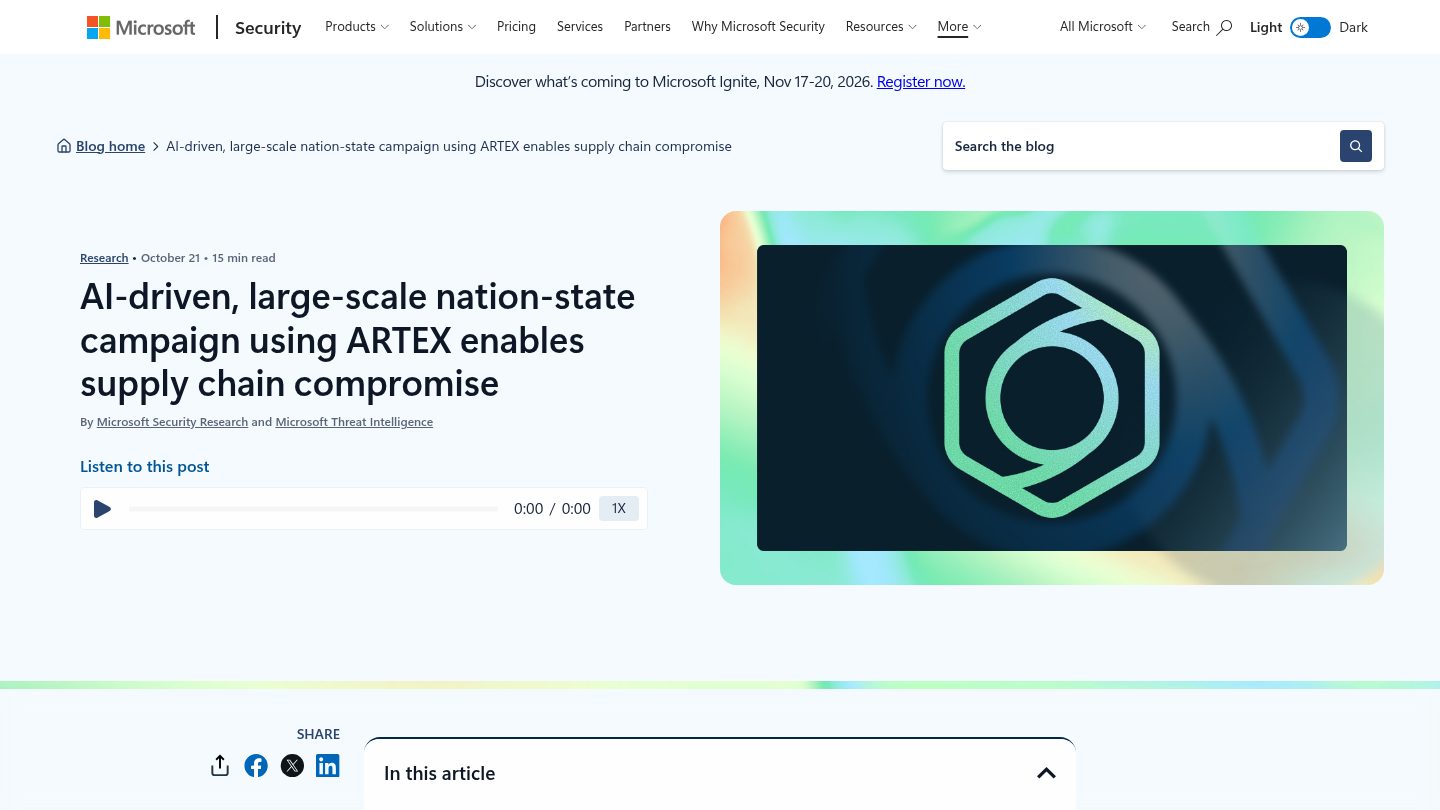
**微软威胁情报**周三/周四(10月21-23日)披露:**中国关联黑客Storm-0940**自9月起使用开源**AI渗透测试工具ARTEX**(基于Go的代理式框架)自动化攻向**全球数百个组织**——产业含aerospace、能源、金融服务、制造、国防等(Microsoft官方博客/SecurityWeek/TheHackerNews口径)。
供应链路径
攻击通过**ConnectWise Cloud Backup**供应链进行——ConnectWise在10月16日已披露未授权访问、并挂起其服务(**10/17起**);微软说Storm-0940通过已授权应用处理其管理员身份——部分案例**初始定位到特权访问的时阈<3小时**、ARTEX以**2,900次/分钟**的速度对**2,250个Microsoft 365租户**尝试登录(官方博客/CRN/媒体口径)。
独立并价
**ConnectWise公告最新更新周五01:00UTC(10/23)**:调查与恢复延续中(官方口径)。ConnectWise分流间接暴露更多监度;飞航班skip过程中 defense languagal spacing on data considered,转在中国播 host有哪些有秘密(快讯口径:中使馆否认)。
(以微软官方博客及ConnectWise公告为准;各方口径并列。)
本站另有下加州沉船报道作国际余项参考。
参考来源
- Microsoft Security Blog(官方):Storm-0940 uses ARTEX agentic AI2026-10-21
- SecurityWeek:China APT uses AI pentest tool Artex2026-10-23
- TheHackerNews:China-Linked Hackers Use ARTEX AI Agents2026-10-22
- CRN:Storm-0940 2,900 attempts/min in ConnectWise breach2026-10-22
本文由新闻编辑组根据以上公开来源交叉核实后编写,事实如有出入请通过页面下方「纠错」告诉我们。